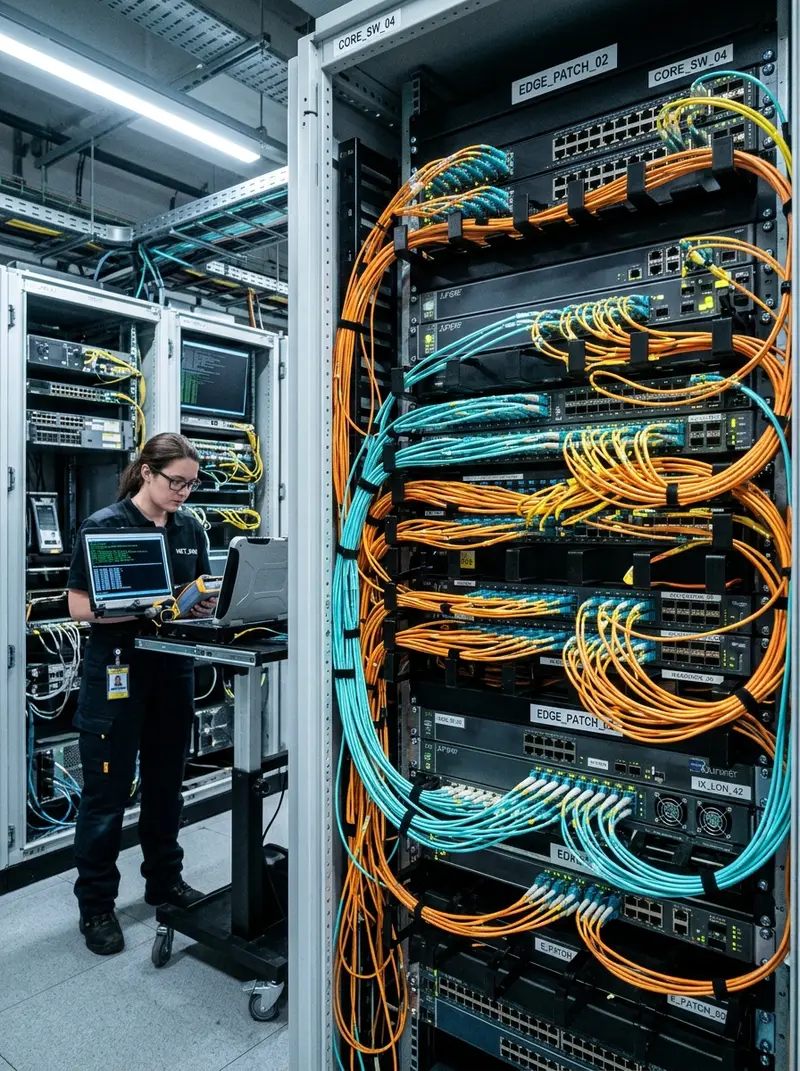
Bayangkan sebuah sistem keamanan istana kerajaan di masa abad pertengahan: sebuah benteng batu kokoh yang dikelilingi oleh parit air yang dalam dan jembatan gantung berpenjaga ketat di pintu gerbang utama. Selama berabad-abad, strategi keamanan mengasumsikan bahwa siapa pun yang berada di luar parit adalah musuh, dan siapa pun yang berhasil melewati jembatan gantung adalah teman yang dapat dipercaya sepenuhnya. Namun bayangkan apa yang terjadi jika salah seorang penjaga gerbang secara tidak sengaja membuka pintu bagi penyusup yang menyamar, atau seorang pengkhianat telah berada di dalam kamar tidur istana? Seluruh benteng runtuh seketika.
Analogi benteng istana tersebut adalah gambaran nyata dari sistem keamanan jaringan komputer lama (Virtual Private Network / VPN perimeter). Namun dalam era arsitektur modern berbasis komputasi komputasi awan (cloud serverless) dan komputasi tepi (edge computing), batas-batas benteng tersebut telah lenyap selamanya. Aplikasi modern tidak lagi berada di dalam satu server fisik di kantor pusat, melainkan terpecah menjadi ribuan fungsi mikro tanpa server (serverless functions) yang menyala di berbagai server edge di seluruh dunia hanya selama beberapa milidetik untuk melayani satu kueri pengguna, lalu musnah tanpa jejak. Menghadapi lingkungan yang sangat dinamis ini, industri keamanan siber mengadopsi doktrin baru: Arsitektur Zero-Trust di Edge Serverless.
Runtuhnya Paradigma Keamanan Perimeter Jaringan
Dalam model keamanan perimeter tradisional, organisasi memusatkan seluruh lalu lintas jaringan melalui firewall terpusat. Begitu seorang karyawan atau aplikasi terhubung ke jaringan internal melalui VPN, mereka diberikan akses luas ke berbagai basis data dan server internal. Paradigma "percaya setelah terverifikasi di gerbang" ini terbukti menjadi bencana keamanan terbesar:
Ketika peretas berhasil mencuri satu kredensial pengguna melalui serangan rekayasa sosial (phishing), mereka dapat melakukan pergerakan lateral (lateral movement) tanpa halangan, menginfeksi seluruh basis data perusahaan dengan ransomware dalam hitungan menit. Kehadiran arsitektur serverless di jaringan tepi (edge) menuntut pembongkaran total konsep kepercayaan implisit tersebut. Di lingkungan serverless, setiap request, setiap fungsi kode, dan setiap paket data mikro harus dicurigai sebagai ancaman potensial.
Tiga Prinsip Fundamental Doktrin Zero-Trust
Doktrin Zero-Trust tidak dibangun di atas kecurigaan buta, melainkan di atas disiplin verifikasi matematis yang ketat berdasarkan tiga pilar utama:
- Verifikasi Eksplisit Tanpa Syarat (Verify Explicitly): Seluruh parameter akses—termasuk identitas pengguna, status kesehatan perangkat, lokasi geolokasi, dan anomali perilaku kueri—harus diautentikasi dan diotorisasi secara terus-menerus pada setiap panggilan API, bukan hanya sekali di awal sesi.
- Akses dengan Hak Istimewa Paling Minim (Least Privilege Access): Pengguna atau fungsi komputasi mikro hanya diberikan izin akses paling terbatas yang mutlak diperlukan untuk menyelesaikan tugas spesifik saat itu juga (Just-In-Time access), dan izin tersebut langsung dicabut begitu eksekusi fungsi selesai.
- Asumsikan Pelanggaran Telah Terjadi (Assume Breach): Rancang seluruh arsitektur sistem dengan asumsi bahwa penyerang telah berhasil menyusup ke dalam jaringan internal. Seluruh komunikasi data antar-layanan wajib dienkripsi secara penuh dan jaringan disegmentasi secara mikro untuk mengisolasi dampak ledakan serangan.
Tantangan Rekayasa di Edge: Mengeliminasi Overhead Latensi
Rintangan terbesar dalam menerapkan Zero-Trust di jaringan tepi adalah masalah performa. Jika setiap fungsi serverless yang hanya membutuhkan waktu eksekusi 5 milidetik dipaksa melakukan jabat tangan otentikasi rumit ke server identitas terpusat di belahan dunia lain, latensi respons aplikasi akan melonjak menjadi ratusan milidetik, merusak pengalaman pengguna.
Untuk mengatasi kendala ini tanpa mengorbankan keamanan, arsitektur edge modern menerapkan rekayasa Identitas Ephemeral Berbasis Kriptografi Mikro:
- Protokol SPIFFE / SPIRE: Setiap fungsi serverless yang diluncurkan di edge menerima sertifikat identitas mikro berumur sangat pendek (hanya aktif selama hitungan menit) yang diterbitkan secara terdistribusi di node lokal.
- Isolasi Ringan V8 Isolates: Alih-alih meluncurkan container virtual yang lambat, platform edge serverless mengeksekusi kode di dalam sandbox memori V8 Isolates yang mampu mengisolasi ribuan penyewa (tenants) pada satu memori fisik prosesor dengan waktu inisiasi nol (zero cold-start).
- Mutual TLS (mTLS) Terdistribusi: Enkripsi dua arah antar-fungsi edge dinegosiasikan secara lokal menggunakan kunci kurva eliptik berkecepatan tinggi, menjamin kerahasiaan payload data tanpa overhead rute jaringan jarak jauh.
Tabel Komparasi Arsitektural: VPN Perimeter vs. Zero-Trust Edge
Perbedaan mendasar antara pertahanan benteng lama dan proteksi tepi Zero-Trust dipaparkan dalam tabel analisis berikut:
| Parameter Arsitektur | Keamanan Perimeter VPN Tradisional | Arsitektur Zero-Trust di Edge Serverless |
|---|---|---|
| Batas Pertahanan Keamanan | Gerbang firewall terpusat (Satu titik kegagalan) | Mikro-segmentasi per fungsi kode di ribuan lokasi edge |
| Masa Berlaku Izin Akses | Statis jangka panjang (Sesi login berjam-jam) | Ephemeral mikro (Berlaku hanya selama durasi eksekusi kueri) |
| Mitigasi Pergerakan Lateral | Sangat lemah (Penyerang bebas menjelajah jaringan) | Absolut (Setiap interaksi antar fungsi mikro diisolasi total) |
| Dampak Terhadap Kecepatan Latensi | Tromboning lambat (Lalu lintas memutar ke server VPN) | Ultra-cepat (Verifikasi lokal di node edge terdekat pengguna) |
Dampak Nyata bagi Keamanan Aplikasi Web dan Konsumen
Bagi konsumen internet sehari-hari, arsitektur Zero-Trust di edge bekerja laksana pelindung tak kasat mata di balik layar ponsel Anda. Ketika Anda bertransaksi di aplikasi mobile banking atau belanja daring, transaksi Anda tidak lagi rentan disadap meskipun Anda sedang terhubung ke jaringan Wi-Fi umum kafe yang tidak aman.
Bagi perusahaan rintisan dan korporasi skala besar, migrasi ke edge Zero-Trust mengeliminasi biaya belanja perangkat keras firewall yang mahal sekaligus menghilangkan momok teror serangan siber ransomware. Dengan memperlakukan setiap baris kode sebagai benteng pertahanan mandiri, internet bertransformasi menjadi lingkungan komputasi yang tangguh, gesit, dan aman bagi kemajuan ekonomi digital dunia.
Deteksi Perilaku Anomali dan Continuous Adaptive Trust di Edge
Evolusi arsitektur Zero-Trust modern di jaringan tepi serverless melangkah lebih jauh dari sekadar pemeriksaan kredensial identitas statis di awal panggilan API. Sistem keamanan masa kini menerapkan paradigma Continuous Adaptive Trust (Verifikasi Adaptif Berkelanjutan) yang ditenagai oleh mesin analitik telemetri waktu nyata.
Sepanjang interaksi kueri pengguna berlangsung, node edge memantau puluhan vektor sinyal kontekstual: irama pengetikan tombol (keystroke dynamics), interval frekuensi pemanggilan endpoint API, deviasi pola traversal halaman, dan integritas sertifikat TLS perangkat klien. Jika sistem mendeteksi lonjakan anomali—misalnya frekuensi permintaan data melonjak secara tidak wajar dari 2 request per detik menjadi 80 request per detik yang mengindikasikan eksploitasi scraping bot—kepercayaan sistem secara otomatis diturunkan. Node edge secara instan menembakkan tantangan verifikasi kriptografis mikro atau memutus aliran sesi komunikasi di titik tepi terdekat tanpa pernah mengizinkan lalu lintas berbahaya tersebut menyentuh basis data inti perusahaan.
Studi Kasus Implementasi Industri: Mengamankan Ekosistem Open Banking
Penerapan nyata keandalan arsitektur Zero-Trust di edge terbukti krusial dalam ekosistem perbankan terbuka (Open Banking) dan integrasi antarmuka pembayaran lintas platform. Ketika jutaan aplikasi e-commerce, dompet digital, dan agregator finansial bertukar data saldo dan instruksi transfer melalui API perbankan setiap detik, kegagalan satu mitra bisnis berpotensi menjadi celah pintu belakang bagi peretas.
Dengan menerapkan proteksi Zero-Trust di edge, setiap transaksi mikro antar-institusi keuangan diisolasi secara mutlak di dalam saluran terenkripsi mTLS dengan token otorisasi yang hanya berlaku selama 30 detik. Bahkan jika salah satu aplikasi fintech mitra berhasil disusupi oleh peretas di perangkat pengguna, token tersebut tidak memiliki hak akses lateral ke sistem pembukuan internal bank. Arsitektur ini menjamin bahwa miliaran transaksi finansial digital masyarakat dapat berlangsung dengan kecepatan sub-detik yang mulus sekaligus memiliki benteng perlindungan sekuat brankas baja bank sentral.
Evolusi Budaya Rekayasa: Dari DevSecOps Menuju Keamanan Otonom
Implementasi arsitektur Zero-Trust di jaringan edge serverless pada akhirnya bukan semata-mata pembaruan tumpukan teknologi, melainkan transformasi mendalam pada budaya rekayasa perangkat lunak organisasi (engineering culture). Pendekatan lama yang memperlakukan keamanan siber sebagai pos pemeriksaan administratif di akhir siklus rilis perangkat lunak telah resmi usang.
Dalam paradigma Zero-Trust modern, para pengembang perangkat lunak dilatih menulis kode dengan prinsip pertahanan berlapis (defense-in-depth) sejak baris pertama. Skrip infrastruktur terprogram (Infrastructure as Code) secara otomatis mengaudit hak akses fungsi mikro sebelum kode di-deploy ke edge, mengeliminasi kesalahan konfigurasi manusia yang selama ini menjadi penyebab 80 persen kebocoran data di dunia. Keamanan tidak lagi menjadi penghambat kecepatan inovasi, melainkan akselerator utama yang memungkinkan bisnis bergerak lincah dan percaya diri di panggung digital global.
Integrasi Zero-Trust di jaringan tepi serverless membuktikan bahwa keamanan siber dan performa latensi tinggi tidak lagi menjadi dua kutub yang saling bertolak belakang. Dengan menanamkan proteksi verifikasi kriptografis langsung di dalam siklus komputasi mikro yang terdistribusi di ribuan titik edge dunia, organisasi dapat menghadirkan aplikasi yang responsif dan tangguh terhadap berbagai vektor serangan siber masa depan.
Di tengah eskalasi ancaman spionase digital dan perang siber antar-negara, mengadopsi postur pertahanan tanpa kepercayaan implisit adalah keputusan arsitektural paling rasional untuk mengamankan aset informasi, privasi pengguna, dan kelangsungan operasional bisnis digital di era komputasi awan modern.